最終更新:2026年10月25日14時03分(PHP公式・国の機関・各社の告知を取り直した時刻。初版は10月22日8時40分時点)
10月25日の更新で変わったこと
- 主なレンタルサーバー各社は10月22〜23日に修正の適用を終え、サイトや管理画面を再開しました。8.1以下の古いPHPにも独自の修正を当てた会社が多くあります。
- 攻撃の試みは数百万件規模に増えましたが、成功を確かめた公的な発表はなく、国内の侵入被害の報道も確認できていません。
- PHP公式は10月23日、関連する3件目の欠陥(CVE-2026-115560)を告知しました。特殊な設定の組み合わせでしか起きず、緊急の更新版は出さずに設定の変更を勧めています。共用レンタルサーバーではサーバー会社が対応します。
2026年10月21日夜、Webサイトの多くを動かすプログラミング言語「PHP」に、ネット経由でサイトを乗っ取られるおそれのある重大な欠陥(脆弱性)が見つかり、修正版が出ました。この記事は、エンジニアがいない中小企業の担当者が「うちは何をすればいいか」を判断できるように書いています。
結論:中小企業が今日やる5つのこと
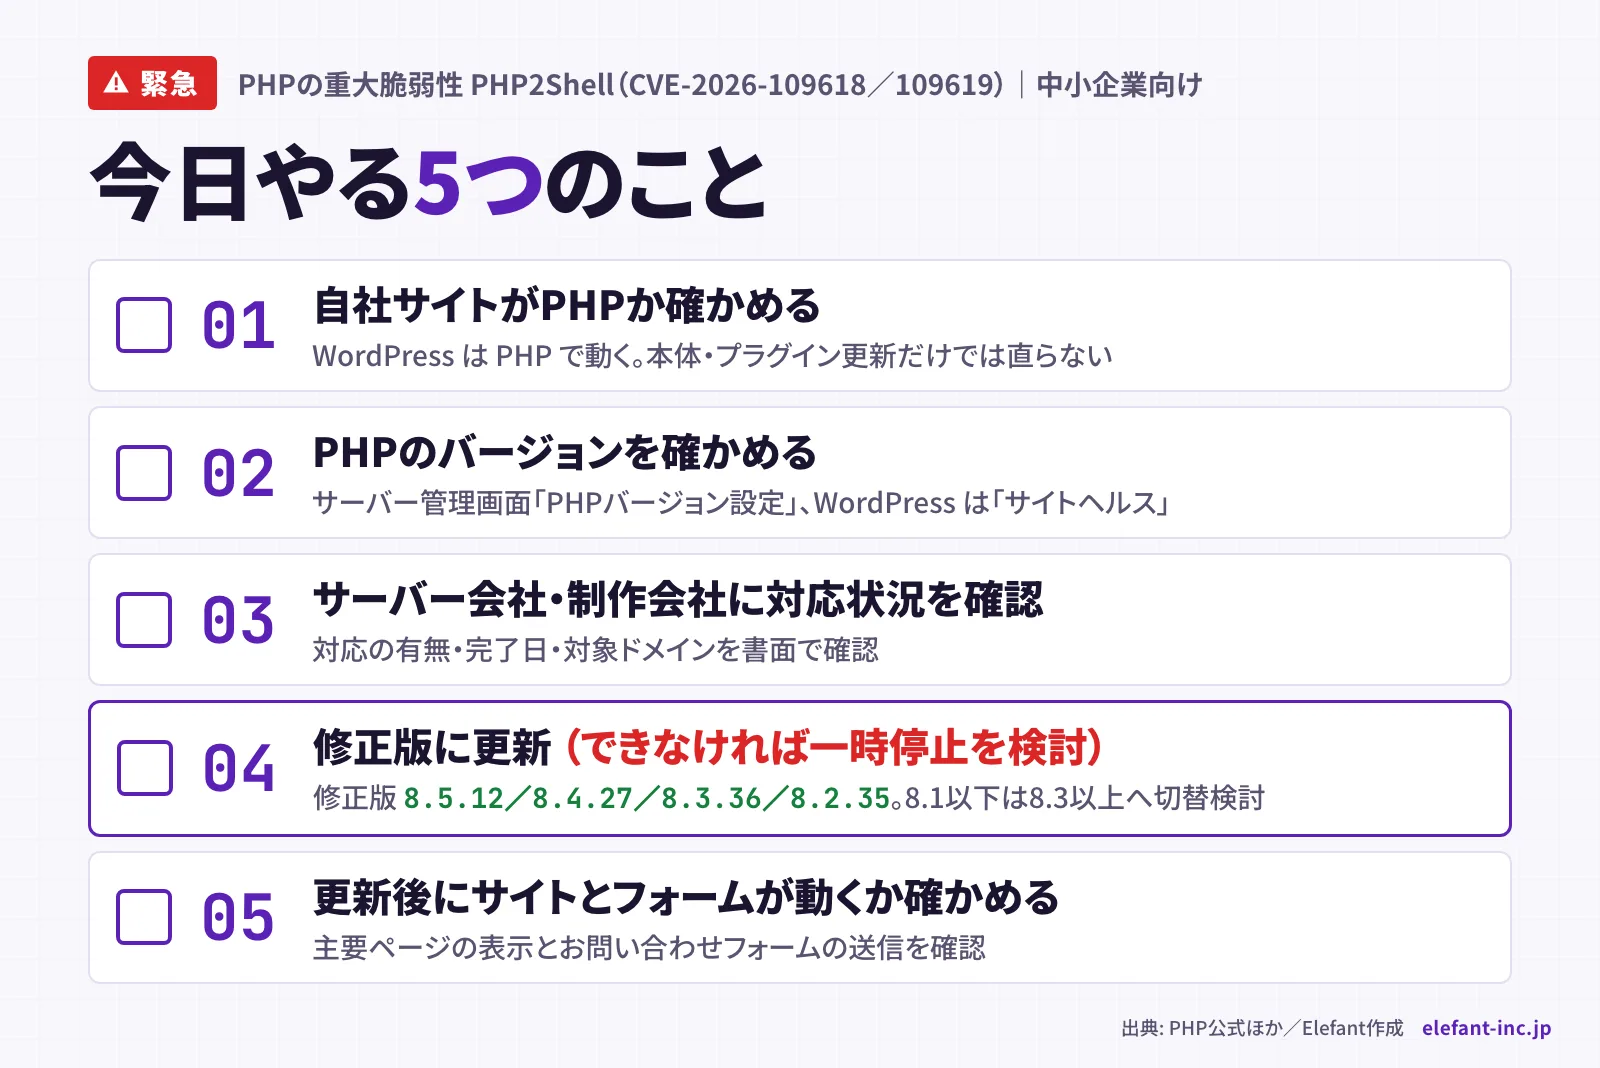 今日やる5つのこと:PHPか確認→バージョン確認→サーバー会社・制作会社に確認→修正版に更新か停止を検討→更新後の動作確認(タップで拡大)
上から順に進めれば、担当者1人でも短時間で現状が把握できます
いちばん大事なのは「WordPressを最新にしても直らない」ことです。直すのはWordPressの土台であるPHPで、多くはサーバー会社か制作会社の作業になります。担当者の仕事は、自社が対象かを確かめ、誰がいつ直したかを確認することです。
何が起きたのか
PHPとは
PHPは、Webサイトの裏側でページを組み立てるプログラミング言語です。WordPressはPHPで動いています。EC-CUBE(ネットショップ)、Laravelで作った業務システム、Drupal、Movable TypeなどもPHPを使っています。
何が危ないのか
見つかったのは「PHP2Shell」と呼ばれる2件の脆弱性(CVE-2026-109618、CVE-2026-109619)です。ログイン不要・ネット経由で、サーバー上で好きなプログラムを動かされる、つまりサイトの乗っ取りにつながります。1件目はメモリが足りなくなったときの後片付けの不具合、2件目は前の処理のデータが残って次の処理で誤って使われる不具合です。深刻度は2件ともCVSS v4.0で9.2(緊急)です。
PHP公式は「完全な緩和策はなく、更新だけが安全な選択」と明言しています(PHP公式の告知)。設定変更でしのぐ方法は、どれも不完全です。WordPress公式も、WordPress本体の更新は不要で、PHPを更新するよう呼びかけています。
総理と国の呼びかけ
高市総理は10月21日21時55分ごろ、修正版が出たらすぐ適用できるよう準備すること、すぐ適用できなければWebサイトの一時停止もリスクを下げる有効な手段の一つであることを呼びかけました。首相が特定のソフトの脆弱性についてXで直接呼びかけるのは異例です。翌22日には、自身の公式サイトも一時停止して対応したと報告しています。
国の機関も動きました。国家サイバー統括室(NCO)は21日にXで更新の速やかな適用を求めました。IPAは修正版への更新を求め、すぐ直せなければアクセス制限や一時停止を判断するよう促し、長く更新していないシステムは公開の終了も含めて考えるよう求めています(IPAの注意喚起)。JPCERT/CCは、修正とあわせて侵害の有無を調べるよう求めています(JPCERT/CCの注意喚起)。海外でも米国のCISAや欧州のCERT-EUなどが注意喚起を出しています。
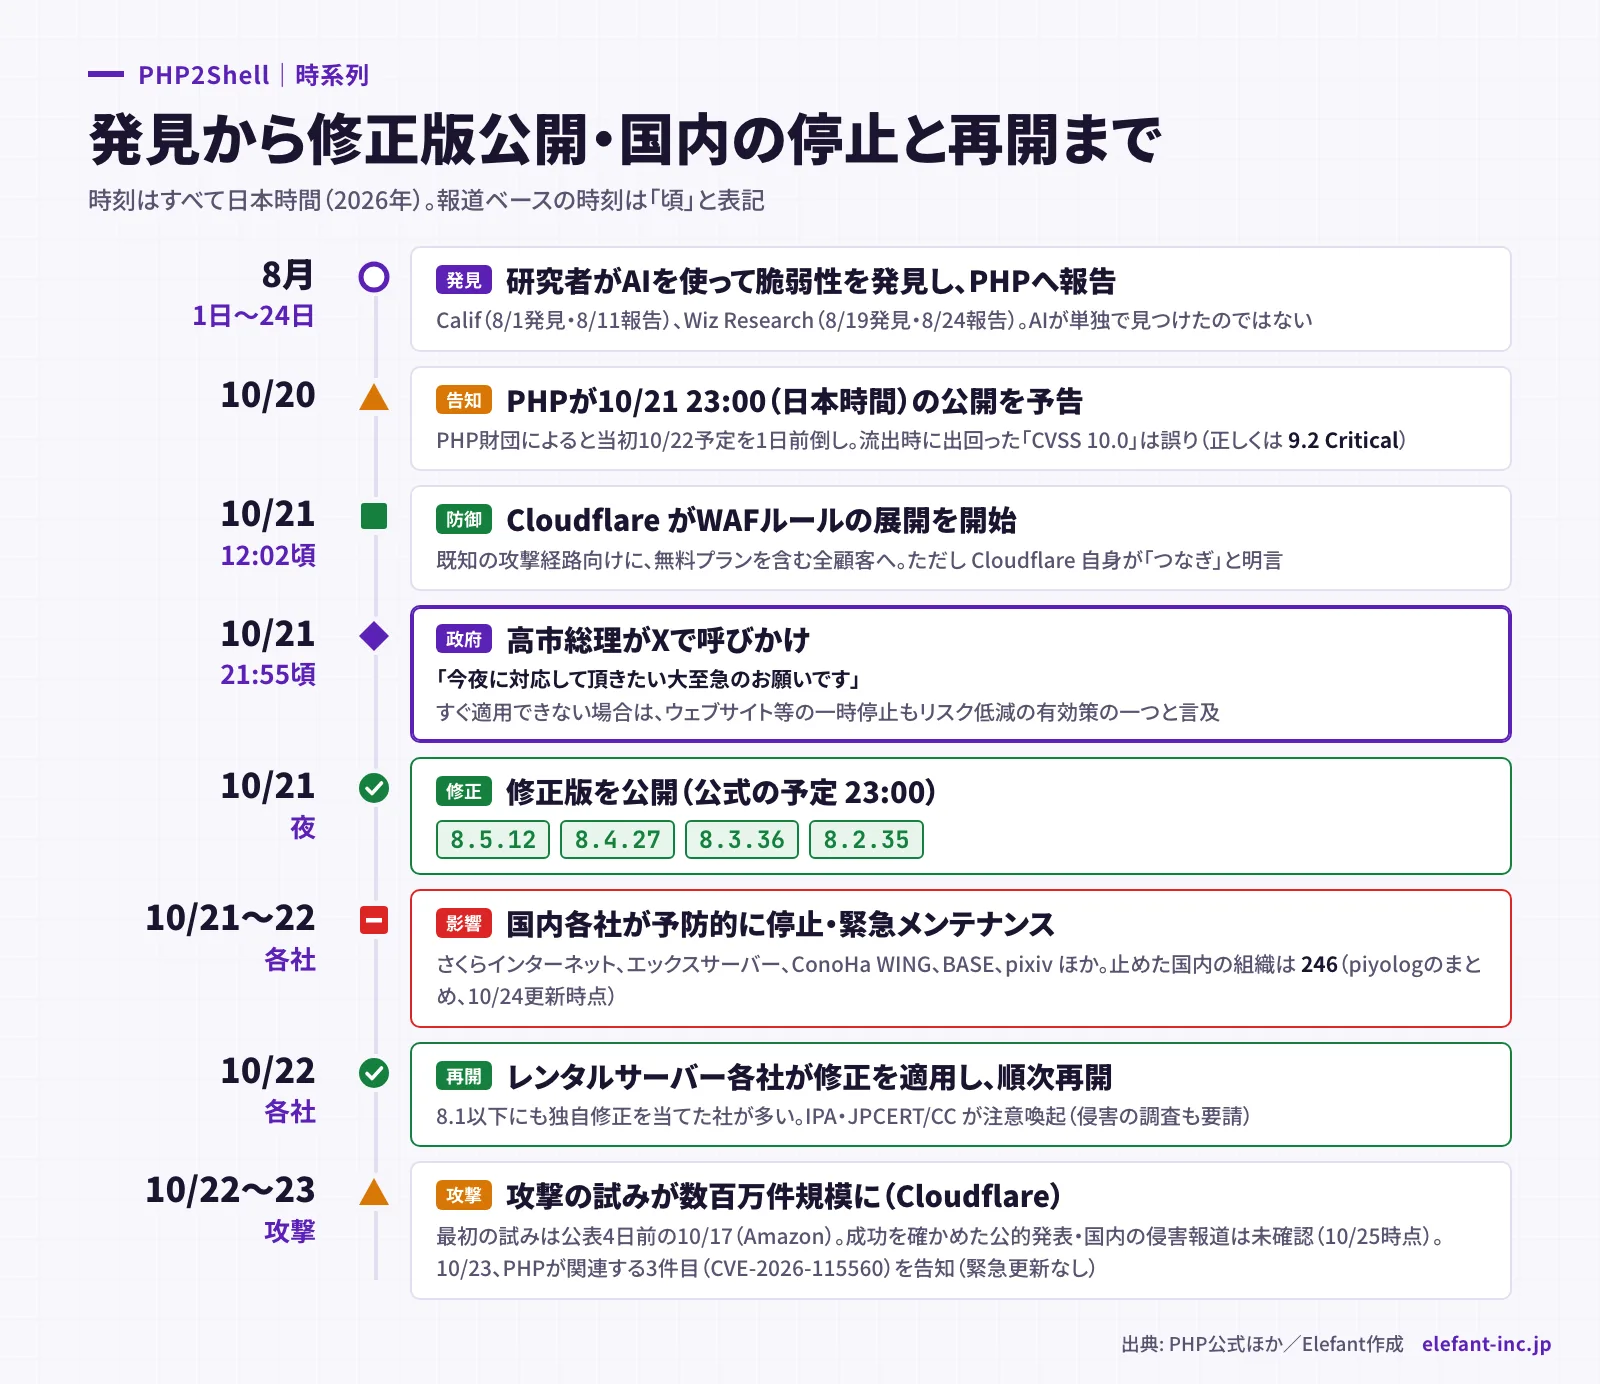 8月の発見から、10月21日の修正版公開と総理の呼びかけ、国内各社の停止と再開、攻撃の試みの急増までの時系列(タップで拡大)
公表前の情報流出を受けて、修正版の公開が1日前倒しになりました
国内では、BASE、pixiv、niconico、Cygamesなどが一時サービスを止め、多くは22日中に再開しました。止めた国内の組織は、セキュリティ研究者のまとめで246にのぼります(piyolog、10月24日更新時点)。多くは予防的な停止です。一方、古いPHPを直しきれずサービス終了を決めたゲームもあり、長く更新していないシステムほど直すのに時間がかかることがはっきりしました。
攻撃の試みは、公表4日前の10月17日にAmazonが最初に観測しています。ただし米国CISAは「成功した悪用は観測していない」としており、悪用が確認された脆弱性のカタログ(KEV)にも載っていません。ネットで出回った「公開から15分でAIが攻撃コードを書く」という話には、根拠が確認されていません。
うちは関係ある?
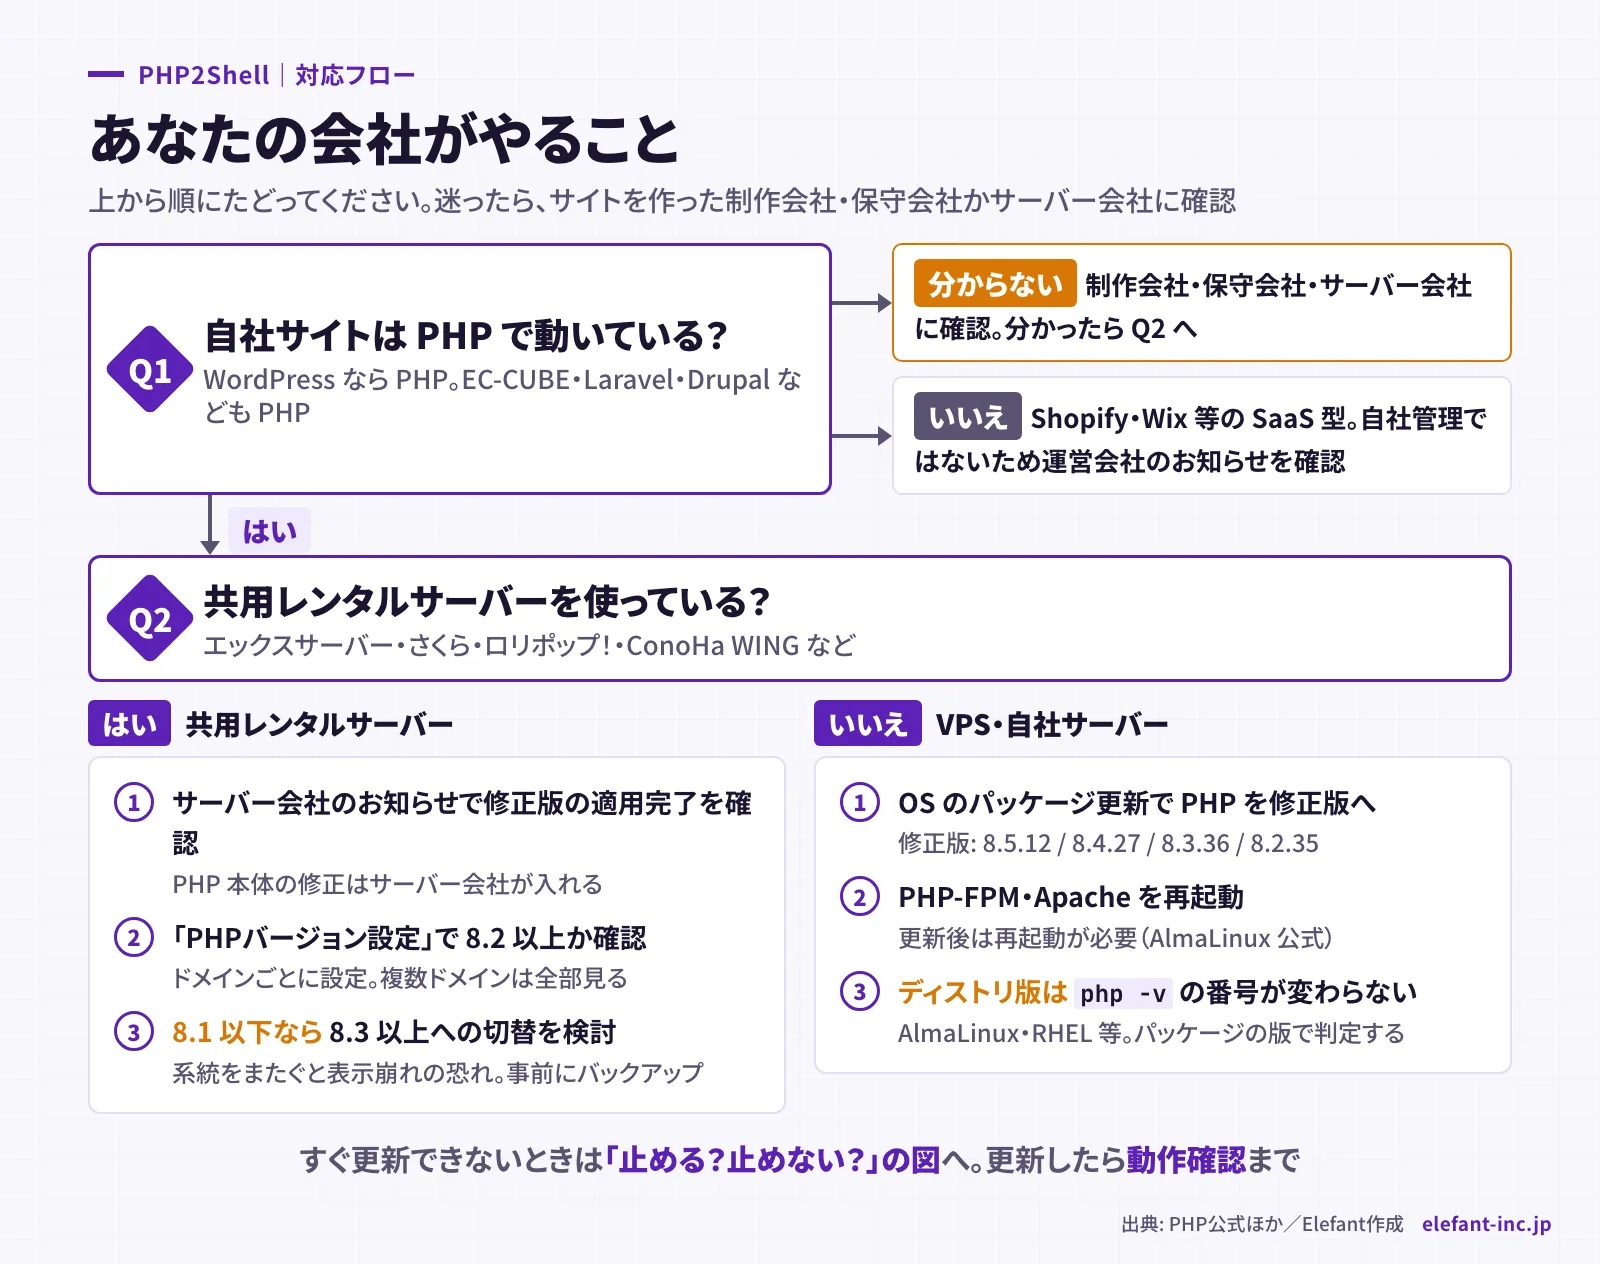 PHPで動いているか、共用レンタルサーバーかVPS・自社サーバーかで分かれる対応フロー(タップで拡大)
サイトの置き場所によって、確認先とやることが変わります
Shopify、Wix、STUDIO、ペライチなどのサービス型は、利用者がPHPを管理する仕組みではないため、運営会社のお知らせを確認すれば十分です。PHPで動いているか分からなければ、制作会社かサーバー会社に聞くのが確実です。
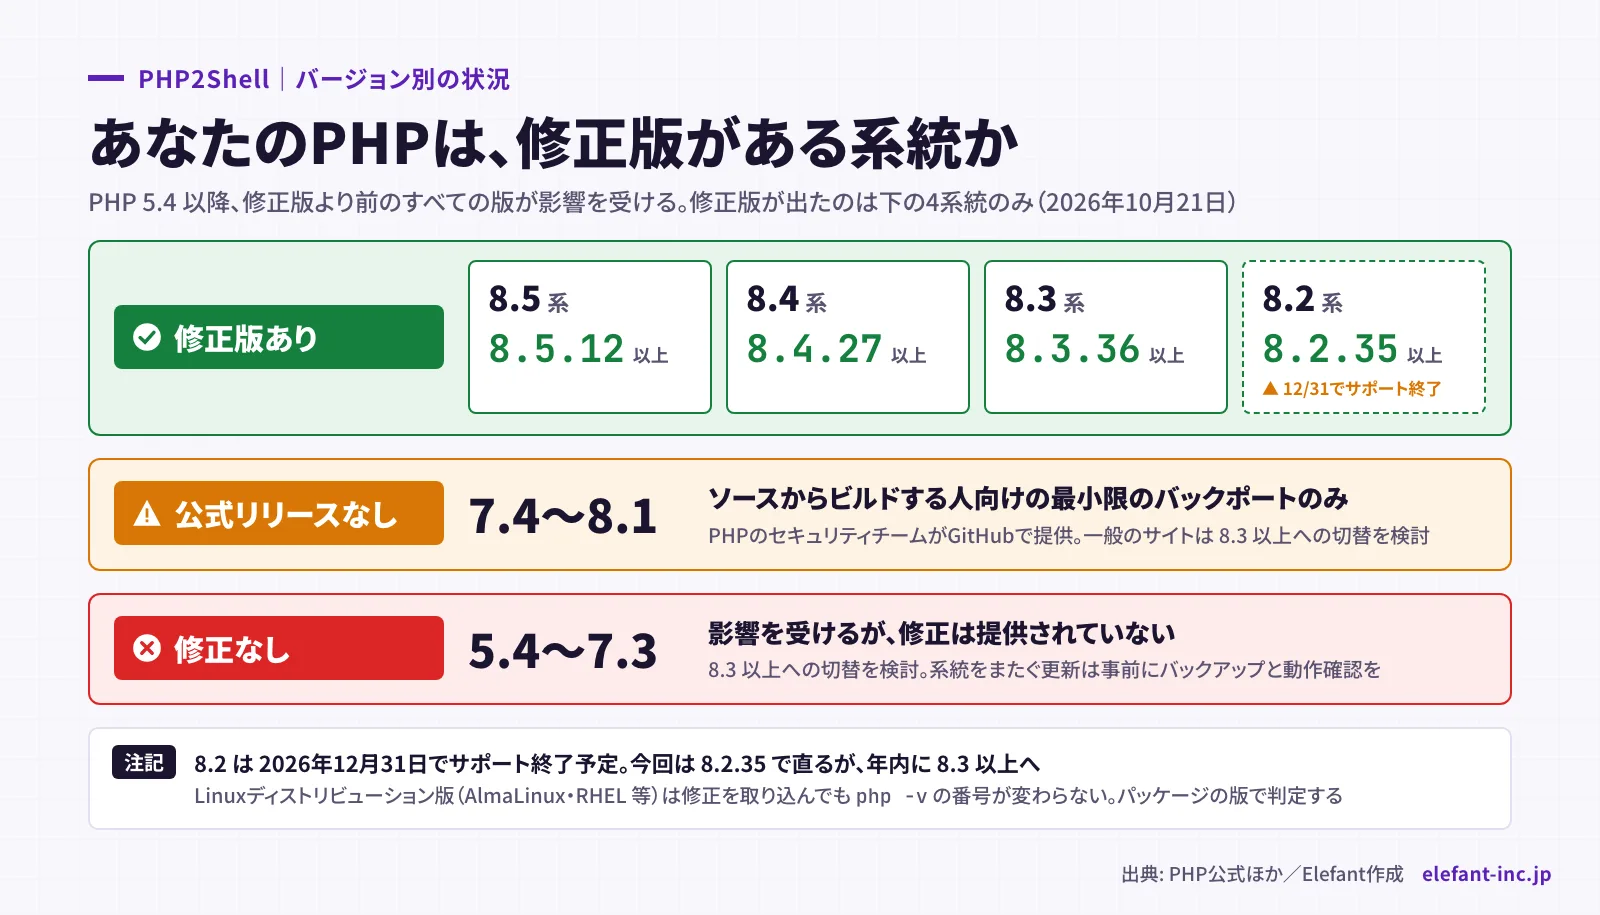 修正版は8.5.12・8.4.27・8.3.36・8.2.35。7.4〜8.1は通常の修正版なし、5.4〜7.3は修正なし(タップで拡大)
8.2以上は修正版あり。8.1以下は8.3以上への切り替えが必要です
PHPバージョンの確認とアップデート(バージョンアップ)
- WordPress:管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」
- レンタルサーバー:管理画面の「PHPバージョン設定」など。ドメインごとに設定されているので、採用サイトや古いキャンペーンサイトも全部見ます
バージョンの番号を変えずに修正だけを取り込む会社もあります。番号が修正版になっていなくても、お知らせで「適用済み」なら対策は済んでいます。外からPHPの版を調べるツールは正しく出るとは限らないので、確認は管理画面で行ってください。
バージョンアップ(8.1以下から8.3以上への切り替え)は、同じ管理画面の「PHPバージョン設定」で行えます。系統をまたぐ切り替えは表示崩れが起きることがあるため、先にバックアップを取り、テスト環境があればそこで試してから本番を切り替えてください。
置き場所別にやること
レンタルサーバーを使っている
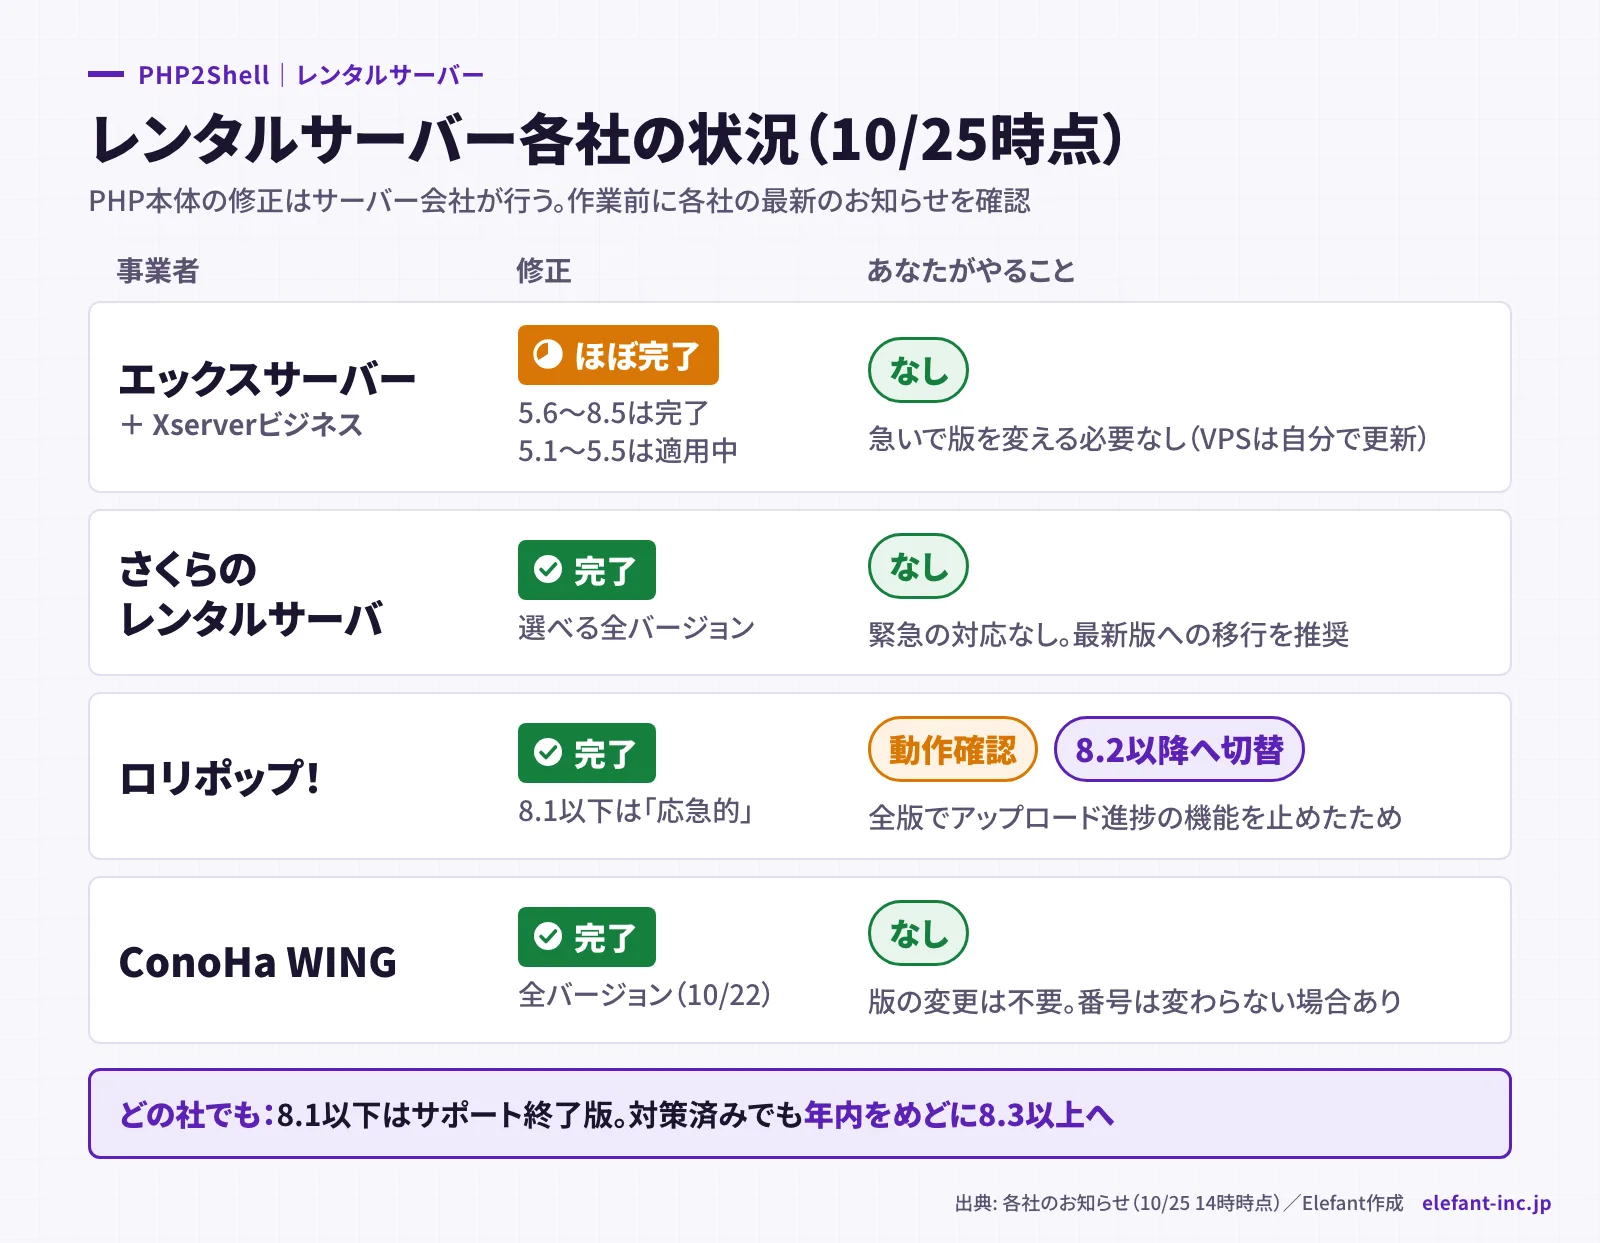 エックスサーバー・Xserverビジネス・さくらのレンタルサーバ・ロリポップ!・ConoHa WINGのPHP脆弱性への修正状況と、利用者がやること(タップで拡大)
2026年10月25日14時時点。作業前に各社の最新のお知らせを確認してください
各社の状況を文字でもまとめます。
- エックスサーバー/Xserverビジネス:PHP 5.6〜8.5は全サーバーで修正済み、5.1〜5.5は適用中。急いでバージョンを変える必要はないとしています(VPSは自分で更新)
- さくらのレンタルサーバ:選べる全バージョンで修正済み。緊急の対応は不要で、最新版への移行を勧めています
- ロリポップ!:全バージョンに修正を適用。サイトの動作確認と、8.2以降へのバージョンアップを利用者に依頼しています
- ConoHa WING:全バージョンに修正を適用。バージョン番号は変わらない場合がありますが、変更は不要としています
PHP本体の修正はサーバー会社が行います。あなたがやるのは、自分の使っているバージョンが修正の対象に入っているかをお知らせで確かめることです。分からなければサーバー会社に問い合わせてください。ほかの事業者の対応は、先に挙げたpiyologのまとめに一覧があります。
VPS・自社サーバーを使っている
自分で更新します。流れは「OSのパッケージを更新 → PHP-FPMやApacheを再起動 → パッケージの版で修正を確かめる」です。AlmaLinuxやRed Hat系が配布するPHPは、修正後も php -v の数字が変わりません。3件目向けに公式が勧めた設定を入れるかは、保守会社に判断してもらうと安全です。
この確認と更新は、AIのコーディングツール「Claude Code」に、人が1つずつ承認しながら任せると手順の抜けを減らせます(当社の活用例は「Claude Code コードレビューの使い方と費用」)。手順とそのまま渡せるプロンプトは手順書にまとめました。
A4・8ページ。確認チェックリスト、Claude Codeに渡すプロンプト例3つ、確認メール文例、更新後の確認項目
制作会社・保守会社に任せている
「対応してくれているはず」で済ませず、メールで確認して記録を残しましょう。後で経営層や取引先に説明するときにも役立ちます。
件名:PHP2Shellへの対応状況のご確認

10月21日公表のPHPの脆弱性
(CVE-2026-109618、CVE-2026-109619)について、
弊社サイト(example.co.jp ほか)の
対応状況を教えてください。

1. 動いているPHPのバージョン(修正前/修正後)
2. 修正版の適用状況と完了日時
3. 8.1以下のサイトがあれば切り替えの予定
4. 対応後の表示・フォームの動作確認の有無
すぐ更新できないとき:止める?止めない?
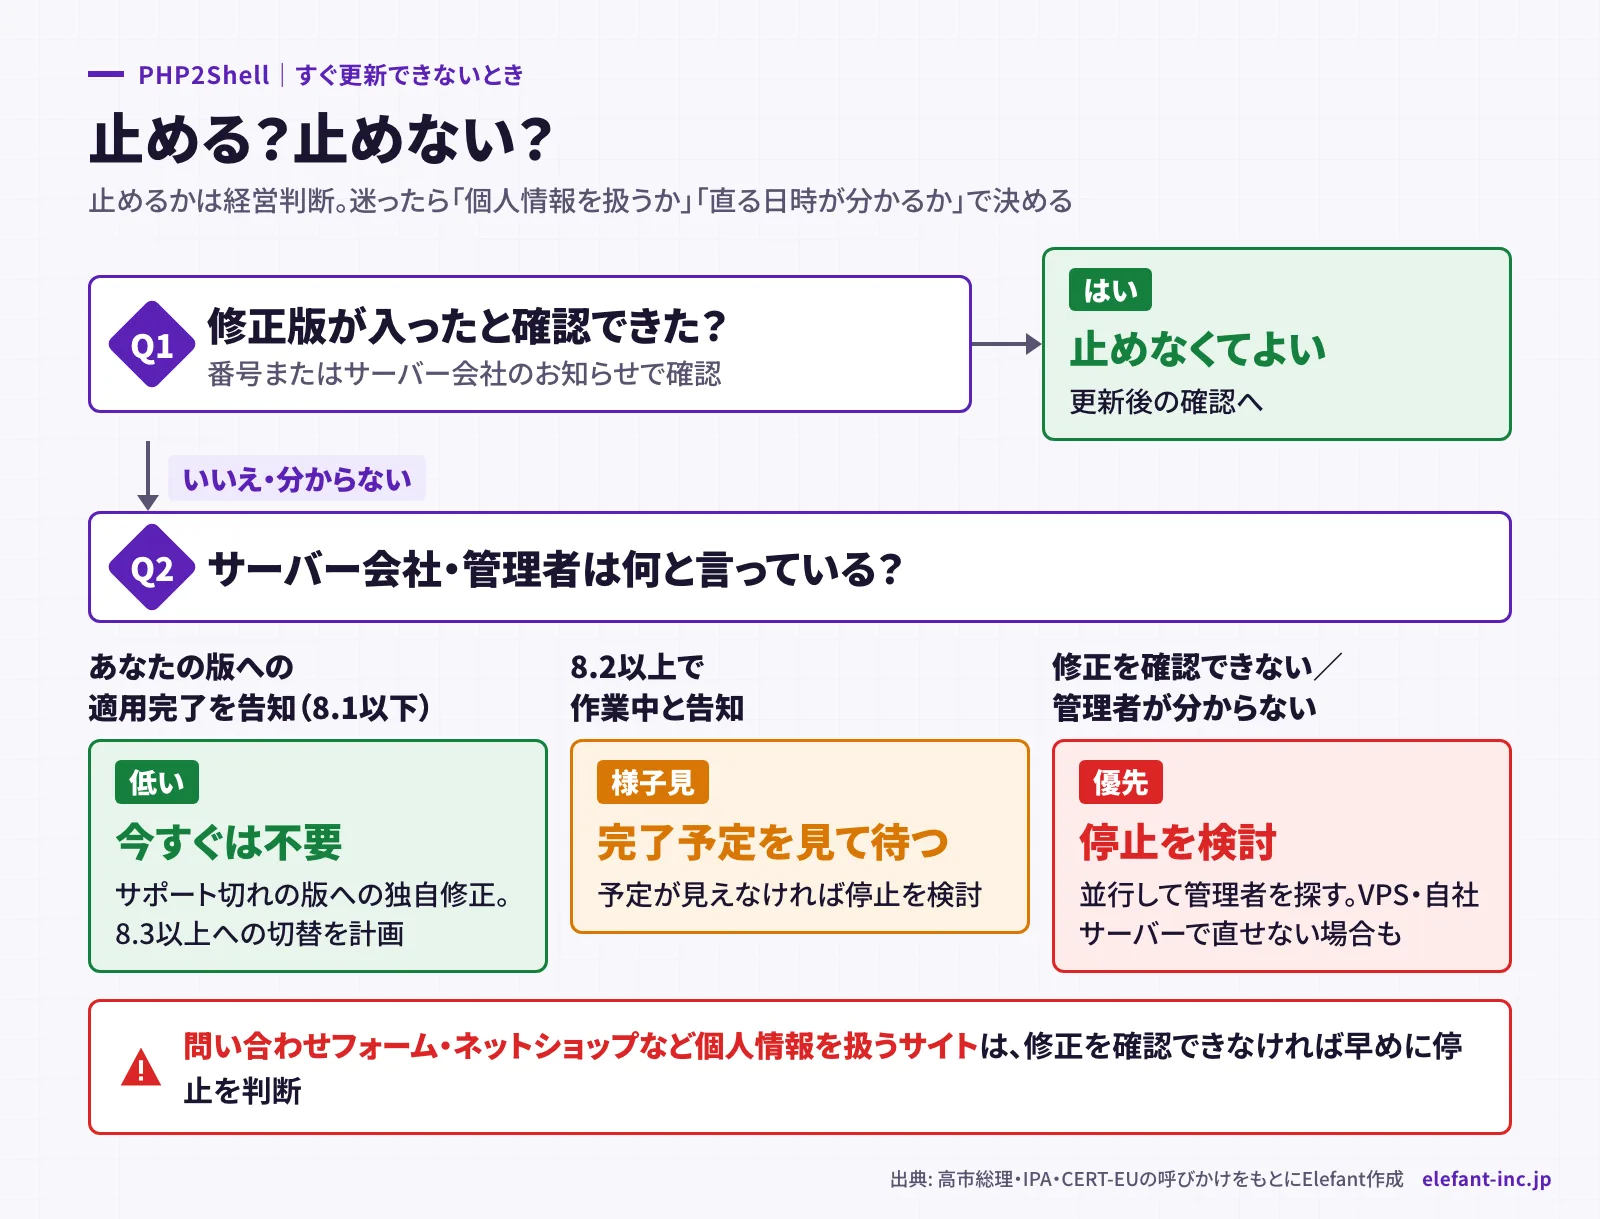 修正の確認可否とサーバー会社の告知内容で、止めない・様子見・停止を検討に分かれる判断図(タップで拡大)
止めるかは、売上への影響と乗っ取られたときの損失を比べる経営判断です
止めるときの注意は3つです。
- WordPressの「メンテナンスモード」では防げません。裏でPHPが動き続けるため、止めるならサーバー側で止めます
- サーバー会社の管理画面の公開停止機能を使うか、制作会社・サーバー会社に依頼します。ファイルやデータベースの削除、ドメイン設定の変更で止めないでください
- 止める前にバックアップを取ります
Cloudflareを経由しているサイトには、無料プランでも攻撃を防ぐルールが配信されていますが、Cloudflare自身が「つなぎ」と位置づけています。
更新後に確かめること
7.4や8.1から8.3へなど系統をまたぐ切り替えは、テーマやプラグインが対応しておらず表示が崩れることがあります。バックアップを取り、テーマ・プラグインを先に最新にしてから切り替えます。更新が終わったら、次を確かめます。
- PHPのバージョンが修正版になった(番号が変わらない会社はお知らせで確認)
- トップページと主要なページが崩れずに表示され、エラーや真っ白な画面が出ない
- 問い合わせフォームから送信してメールが届く。ネットショップなら注文確認まで進める
- 画像の投稿や応募フォームの添付など、ファイルのアップロードが動く
- 見覚えのない管理者ユーザーやファイル、ページの改ざんがない。不安なら専門家に調べてもらう
本記事は2026年10月25日時点の情報に基づいています(初版は10月22日時点)。状況は変わる可能性があるため、作業の前にPHP公式・各サーバー会社の最新の告知をご確認ください。